Votre site vous éjecte vers un domaine inconnu ? Google affiche « Il est possible que ce site ait été piraté » sous vos liens ? Vous avez découvert un compte administrateur que vous n'avez jamais créé ? Un site WordPress piraté, ça commence par une minute de sidération, puis par la même question : que faire quand un site WordPress est piraté, et dans quel ordre ?
On va faire simple. Voici le protocole qu'on applique, geste par geste, sur les sites qu'on dépanne : trois heures pour sécuriser la suite (les preuves, les accès, la redirection), puis le nettoyage, puis un choix clair entre le faire vous-même et déléguer.
Et surtout : non, tout n'est pas urgent. Certaines choses doivent être faites dans les vingt minutes, d'autres peuvent attendre demain matin.
Le piratage WordPress a rarement l'allure qu'on imagine. Pas de grand message vert sur fond noir : le plus souvent, un détail qui cloche. Voici les indicateurs de compromission qu'on retrouve le plus souvent quand un site WordPress piraté arrive sur notre bureau.
site:votredomaine.fr renvoie des pages dans une langue étrangère..php dans wp-content/uploads : ce dossier doit contenir des images, des PDF, des vidéos, jamais du code exécutable.Cinq vérifications en dix minutes, sans toucher à rien :
site:votredomaine.fr dans Google.wp-content/uploads par FTP : triez par type de fichier et regardez les .php.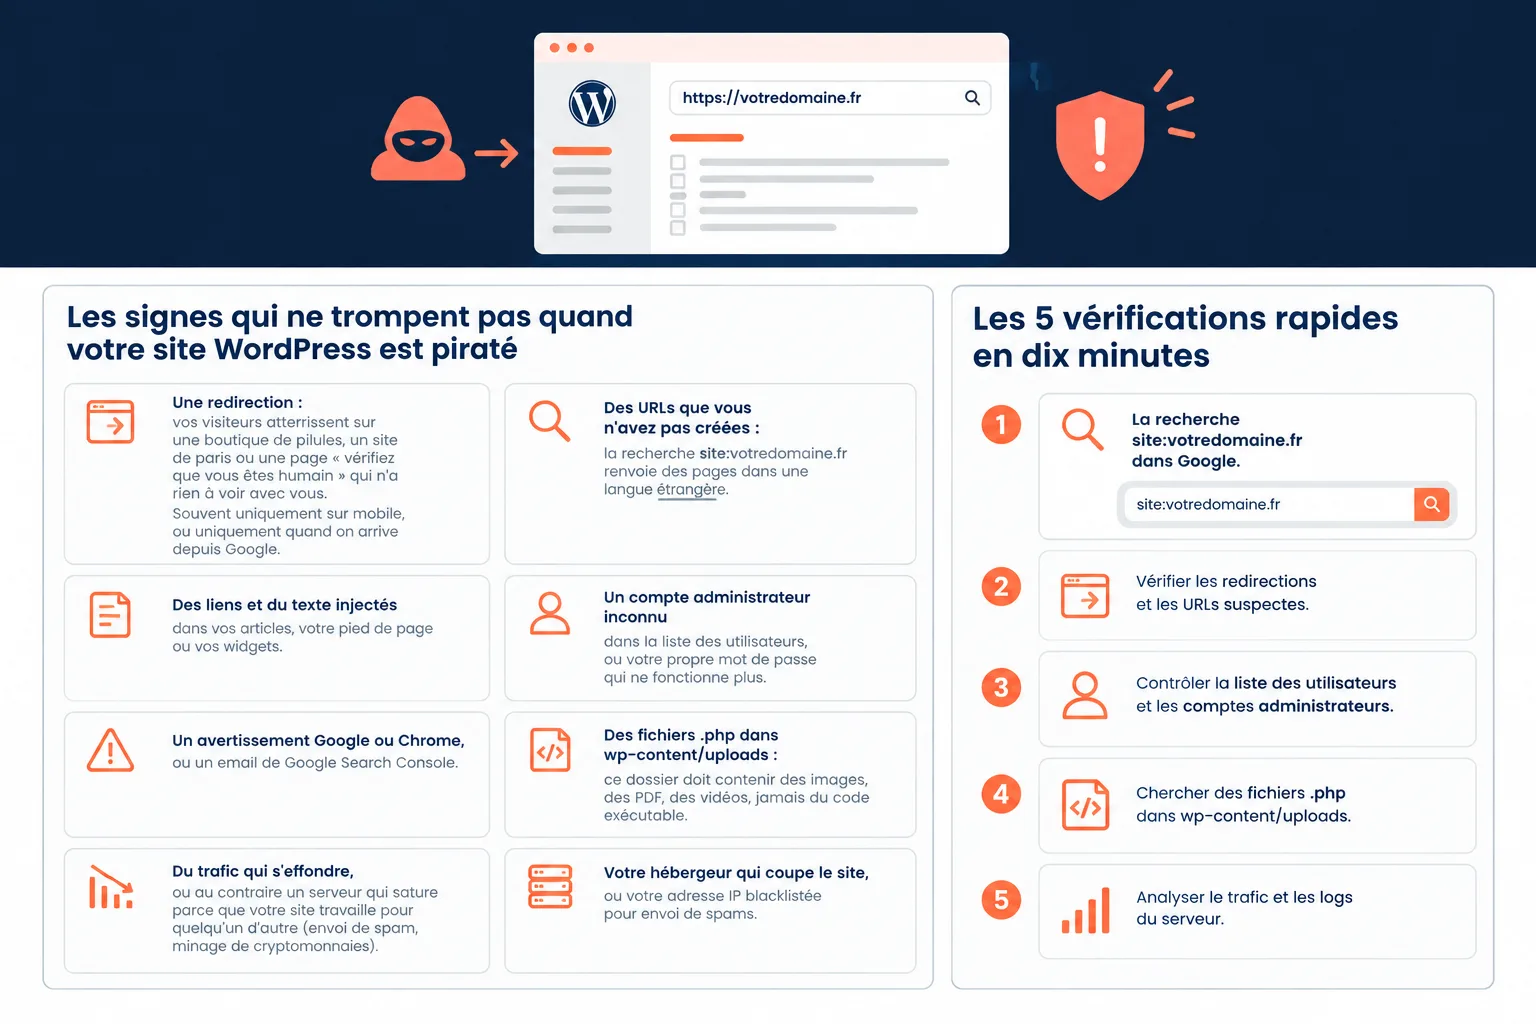
Un piratage n'est pas un crash : vos fichiers sont là, votre base de données est là, et dans la très grande majorité des cas tout est récupérable. La bonne question n'est donc pas « comment tout réparer tout de suite ? » mais « qu'est-ce qui, si je ne le fais pas dans l'heure, va me coûter cher ? »
| À faire dans l'heure | Ce qui peut attendre 24 à 48 h |
|---|---|
| Faire une copie complète de l'état actuel | Chercher la faille d'entrée en détail, fichier par fichier |
| Changer tous les accès (admin, FTP, base de données, hébergeur) | Nettoyer les pages de spam déjà indexées |
| Couper la redirection active | Demander un réexamen à Google |
| Reprendre la main sur Search Console | Revoir le contenu, les pages, le design |
| Prévenir votre hébergeur | Changer d'hébergement si le serveur est compromis |
Trois erreurs, en revanche, compliquent systématiquement le nettoyage :
C'est le geste que personne ne fait et qui sauve tout le reste. Une copie de votre site infecté n'est pas un luxe : c'est votre point de retour si un fichier supprimé casse le site, et votre matière première si vous devez prouver ce qui s'est passé.
Si vous n'avez aucun système de sauvegarde en place aujourd'hui, c'est le premier chantier à ouvrir après l'orage : notre page sur la sauvegarde d'un site WordPress détaille ce qu'il faut sauvegarder, à quelle fréquence et où stocker les copies.
Les accès arrivent souvent en fin de procédure dans les guides qu'on lit. Chez nous, c'est l'un des trois premiers gestes : tant que l'attaquant garde une porte, tout nettoyage est décoratif.
Avant de taper le premier mot de passe, scannez votre ordinateur. Les chevaux de Troie locaux qui capturent les identifiants FTP et WordPress existent, et changer un mot de passe depuis une machine infectée revient à le donner.
wp_users, ou par « mot de passe oublié » après avoir mis à jour l'adresse email du compte.wp-config.php. Générez un nouveau jeu sur le générateur de clés de WordPress et remplacez les lignes existantes : toutes les sessions ouvertes sont éjectées, y compris celles du pirate.wp-config.php. Un oubli ici et le site tombe en erreur de connexion à la base.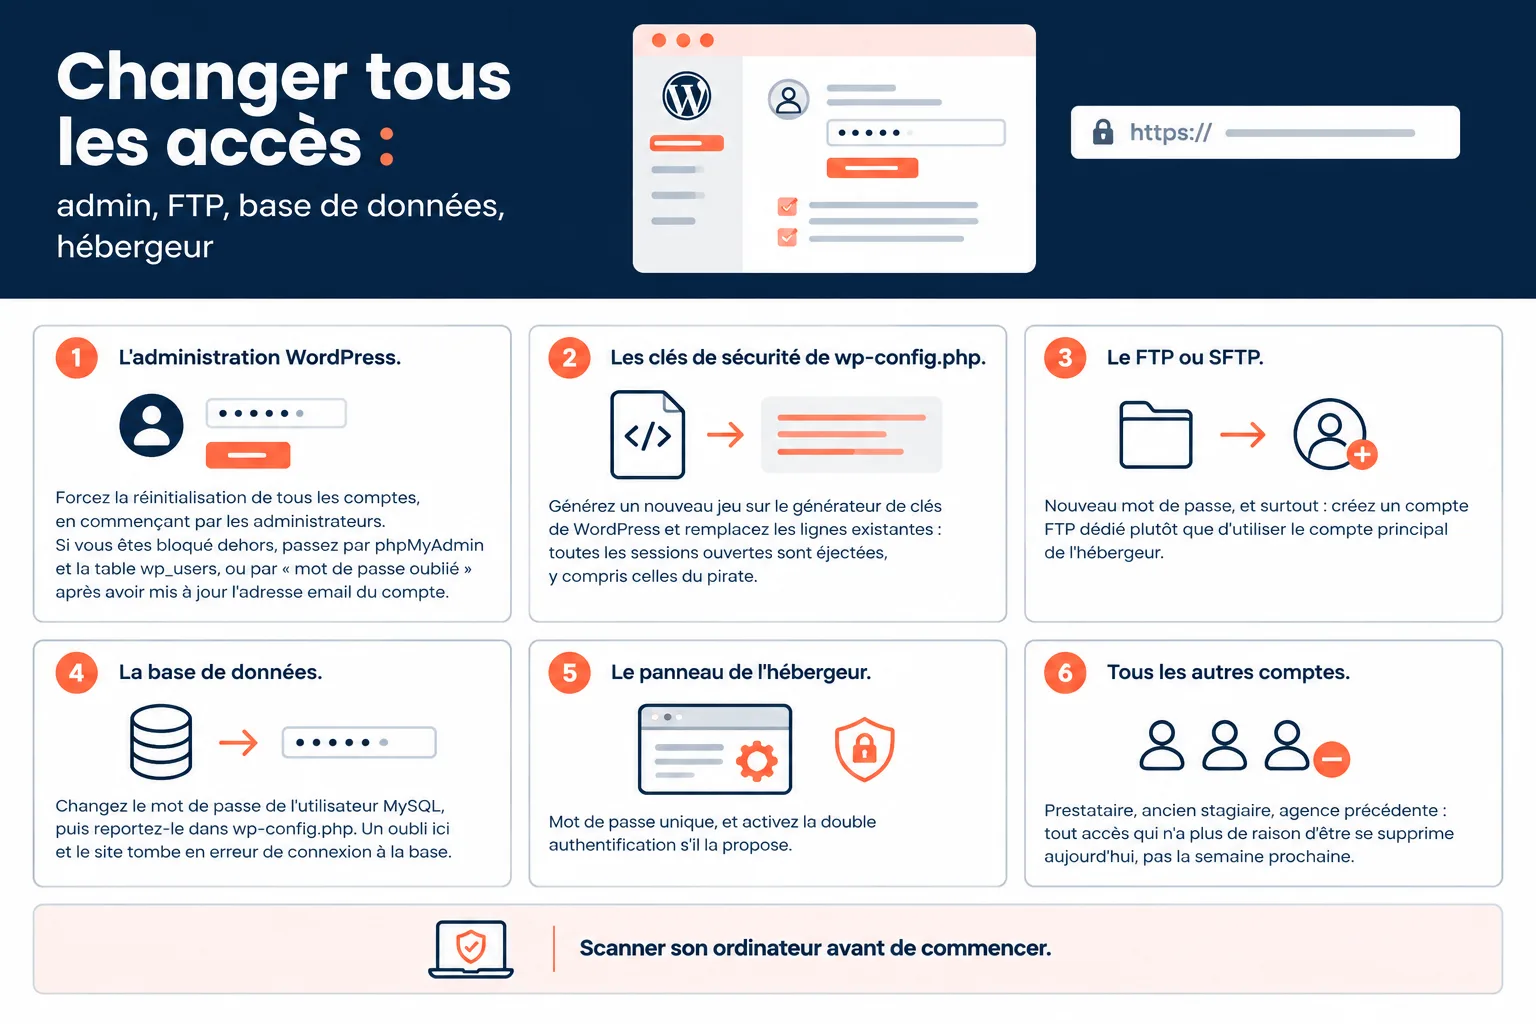
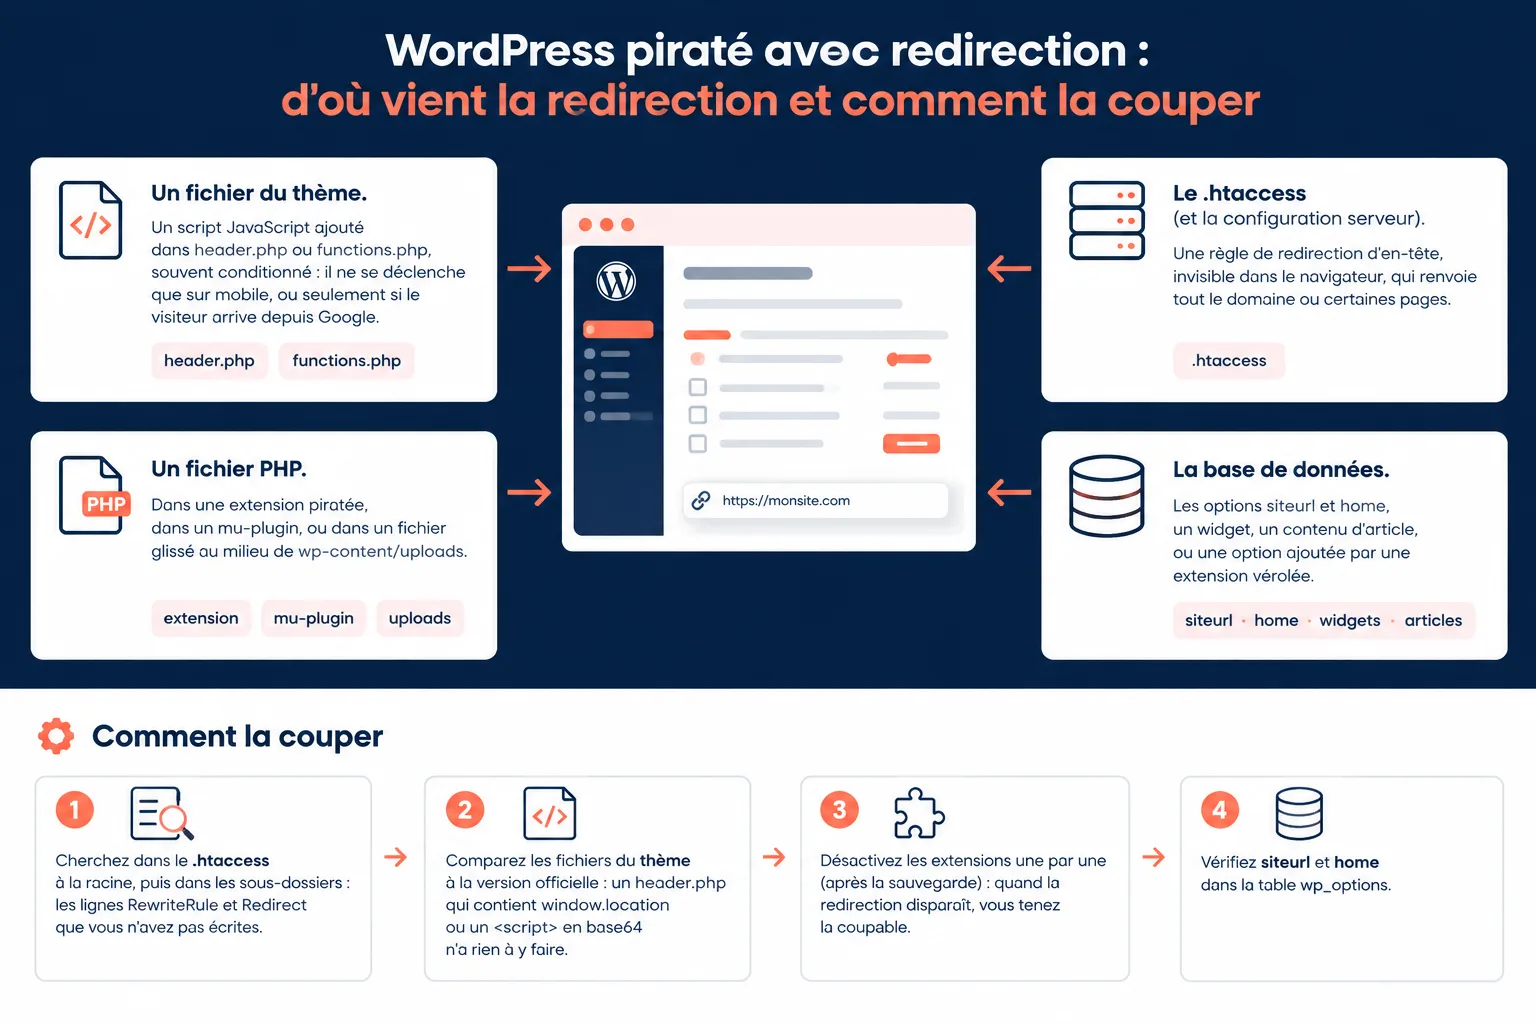
C'est le cas le plus visible, et le plus angoissant : vous tapez votre adresse, vous atterrissez ailleurs. Bonne nouvelle, une redirection est aussi l'une des injections les plus faciles à localiser - à condition de chercher au bon endroit. Il y a quatre points d'injection possibles.
header.php ou functions.php, souvent conditionné : il ne se déclenche que sur mobile, ou seulement si le visiteur arrive depuis Google..htaccess (et la configuration serveur). Une règle de redirection d'en-tête, invisible dans le navigateur, qui renvoie tout le domaine ou certaines pages.mu-plugin, ou dans un fichier glissé au milieu de wp-content/uploads.siteurl et home, un widget, un contenu d'article, ou une option ajoutée par une extension vérolée.Pour savoir ce que voit Google - et ce que vous, vous ne voyez peut-être pas - ouvrez Search Console > Sécurité et actions manuelles > Problèmes de sécurité : le rapport liste des exemples d'URL et distingue les redirections d'en-tête des redirections JavaScript. Évitez d'aller visiter les pages infectées directement dans votre navigateur, et utilisez plutôt l'inspection d'URL.
Pour couper la redirection :
.htaccess à la racine, puis dans les sous-dossiers : les lignes RewriteRule et Redirect que vous n'avez pas écrites.header.php qui contient window.location ou un <script> en base64 n'a rien à y faire.siteurl et home dans la table wp_options.Attention à ne pas s'arrêter là : couper la redirection ne nettoie rien. Sans la faille d'entrée, elle revient en quelques jours, souvent plus discrète.
Nettoyer un WordPress piraté, ce n'est pas supprimer ce qui se voit : c'est remettre du code officiel partout où quelque chose a été modifié. On range les étapes par ordre de risque, du plus sûr au plus délicat.
/wp-admin et /wp-includes par des copies propres de la même version de WordPress, déposées par FTP ou SFTP. N'utilisez pas les boutons de réinstallation de l'administration : ils écrasent les fichiers existants mais ne suppriment pas ceux que le pirate a ajoutés..htaccess à la racine et dans les sous-dossiers.index.php, header.php, footer.php, functions.php. Modifiés, ils touchent toutes les pages du site et sont donc des cibles privilégiées.wp-content/uploads : uniquement des médias, aucun .php.C'est la question que personne ne chiffre, et pourtant elle décide de tout quand votre site est déjà piraté. Voici le comparatif honnête.
| Vous le faites vous-même | Vous déléguez | |
|---|---|---|
| Temps | 3 à 6 heures minimum, souvent réparties sur deux soirées | Diagnostic gratuit, intervention rapide en 2 h, dépannage terminé dans les 24/48 h suivant l'acceptation du devis |
| Compétence | FTP, base de données, lecture de PHP : il faut être à l'aise | Aucune |
| Risque | Rater la faille d'entrée et se faire réinfecter sans comprendre pourquoi | La faille est identifiée avant le nettoyage |
| Coût | Votre temps, plus les outils de scan si vous en prenez un | Nettoyage de site piraté à partir de 150 €HT (scan complet, identification de la faille, nettoyage et sécurisation) |
| Garantie | Aucune | Interventions garanties 30 jours |
| Délai de remise en ligne | Dépend de vous | Dépend de la nature de l'intervention (crash, nettoyage de hack…) |
Le faire soi-même est parfaitement viable si vous êtes à l'aise techniquement et que vous avez le temps. Le vrai piège n'est pas la manipulation, c'est le diagnostic : un site nettoyé sans avoir trouvé la porte d'entrée se fait repirater, et vous recommencez. C'est exactement pour ça qu'on commence par un diagnostic gratuit avant de parler d'argent : on vous dit ce qu'on a trouvé, on établit la liste d'actions, puis un devis. Le prix de l'intervention part de là, et vous restez libre de dire non.
Concrètement : le dépannage WordPress en urgence couvre le diagnostic gratuit et l'intervention, la grille complète est sur la page tarifs, et si vous préférez d'abord poser deux questions, contactez-nous - on répond vite, c'est un métier d'urgence.
La prévention n'a rien de mystérieux, elle est juste régulière. Et c'est souvent là que tout se joue : la majorité des piratages ne relèvent pas du génie informatique, mais d'une extension oubliée depuis dix-huit mois.
Pour aller plus loin, notre page sur la sécurité WordPress détaille les réglages qui comptent vraiment. Et si vous voulez que tout ça ne soit plus votre problème, la maintenance WordPress prend le relais pour 752 €HT/an, soit 62,67 €HT/mois : mises à jour hebdomadaires de WordPress, du thème et des plugins, diagnostic et correction des failles, sauvegardes quotidiennes, interventions 7j/7 et rapport mensuel. Comparé au coût d'un seul nettoyage et d'un référencement qui plonge, le calcul est vite fait.
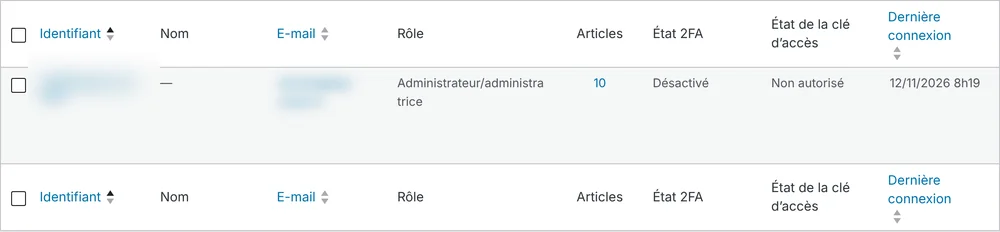
Un site WordPress infecté ne s'annonce pas toujours par une redirection. Les trois signaux les plus fiables : des URL que vous n'avez pas créées qui apparaissent dans la recherche site:votredomaine.fr, un compte administrateur que vous ne reconnaissez pas, et un avertissement dans le rapport « Problèmes de sécurité » de Search Console. Ajoutez un contrôle des fichiers .php dans wp-content/uploads : il n'y en a jamais de légitime.
Oui, dans l'heure. Un hébergement mutualisé signifie souvent un serveur partagé : si l'attaque vient du serveur et pas de votre site, seul l'hébergeur peut intervenir. Il peut aussi couper votre site pour protéger les autres, et il vaut mieux le savoir avant de chercher une panne imaginaire.
Dans la plupart des cas, oui : les fichiers d'origine se réinstallent et les contenus restent en base. Ce qui se perd, ce sont les modifications personnalisées du thème ou du functions.php qui n'existent nulle part ailleurs. C'est précisément la raison pour laquelle on prend une copie avant de commencer, et pour laquelle une sauvegarde régulière change tout.
Souvent, temporairement : Google peut afficher un avertissement dans les résultats, ce qui fait chuter les clics même si vos positions tiennent. Une fois le site nettoyé, il faut passer par « Demander un réexamen » dans le rapport sur les problèmes de sécurité, et Google indique que le traitement peut prendre plusieurs jours, voire plusieurs semaines. Plus tôt vous nettoyez, plus court est le trou.
Tout dépend de la nature de l'intervention. Chez nous, le diagnostic est gratuit et rapide, l'intervention démarre vite après acceptation du devis (rapide en 2 h), et le dépannage est terminé dans les 24/48 heures. Le délai de remise en ligne dépend ensuite du type d'incident : un crash et un nettoyage de hack ne demandent pas le même travail.
Ne réinstallez rien. Passez par la base de données : dans phpMyAdmin, la table wp_users permet de changer l'adresse email d'un compte administrateur, puis d'utiliser « mot de passe oublié » depuis l'écran de connexion. Si l'hébergeur met à disposition Adminer, le principe est identique. Et si le compte a été supprimé, il se recrée directement en base.
Un site piraté une fois est une cible connue. Avec notre maintenance WordPress, les mises à jour, la sécurité et les sauvegardes hors site sont tenues chaque semaine, pour 752 €HT/an, avec une intervention 7j/7.
Sources consultées le 12 novembre 2026.

